
認証と認可
認証モデル
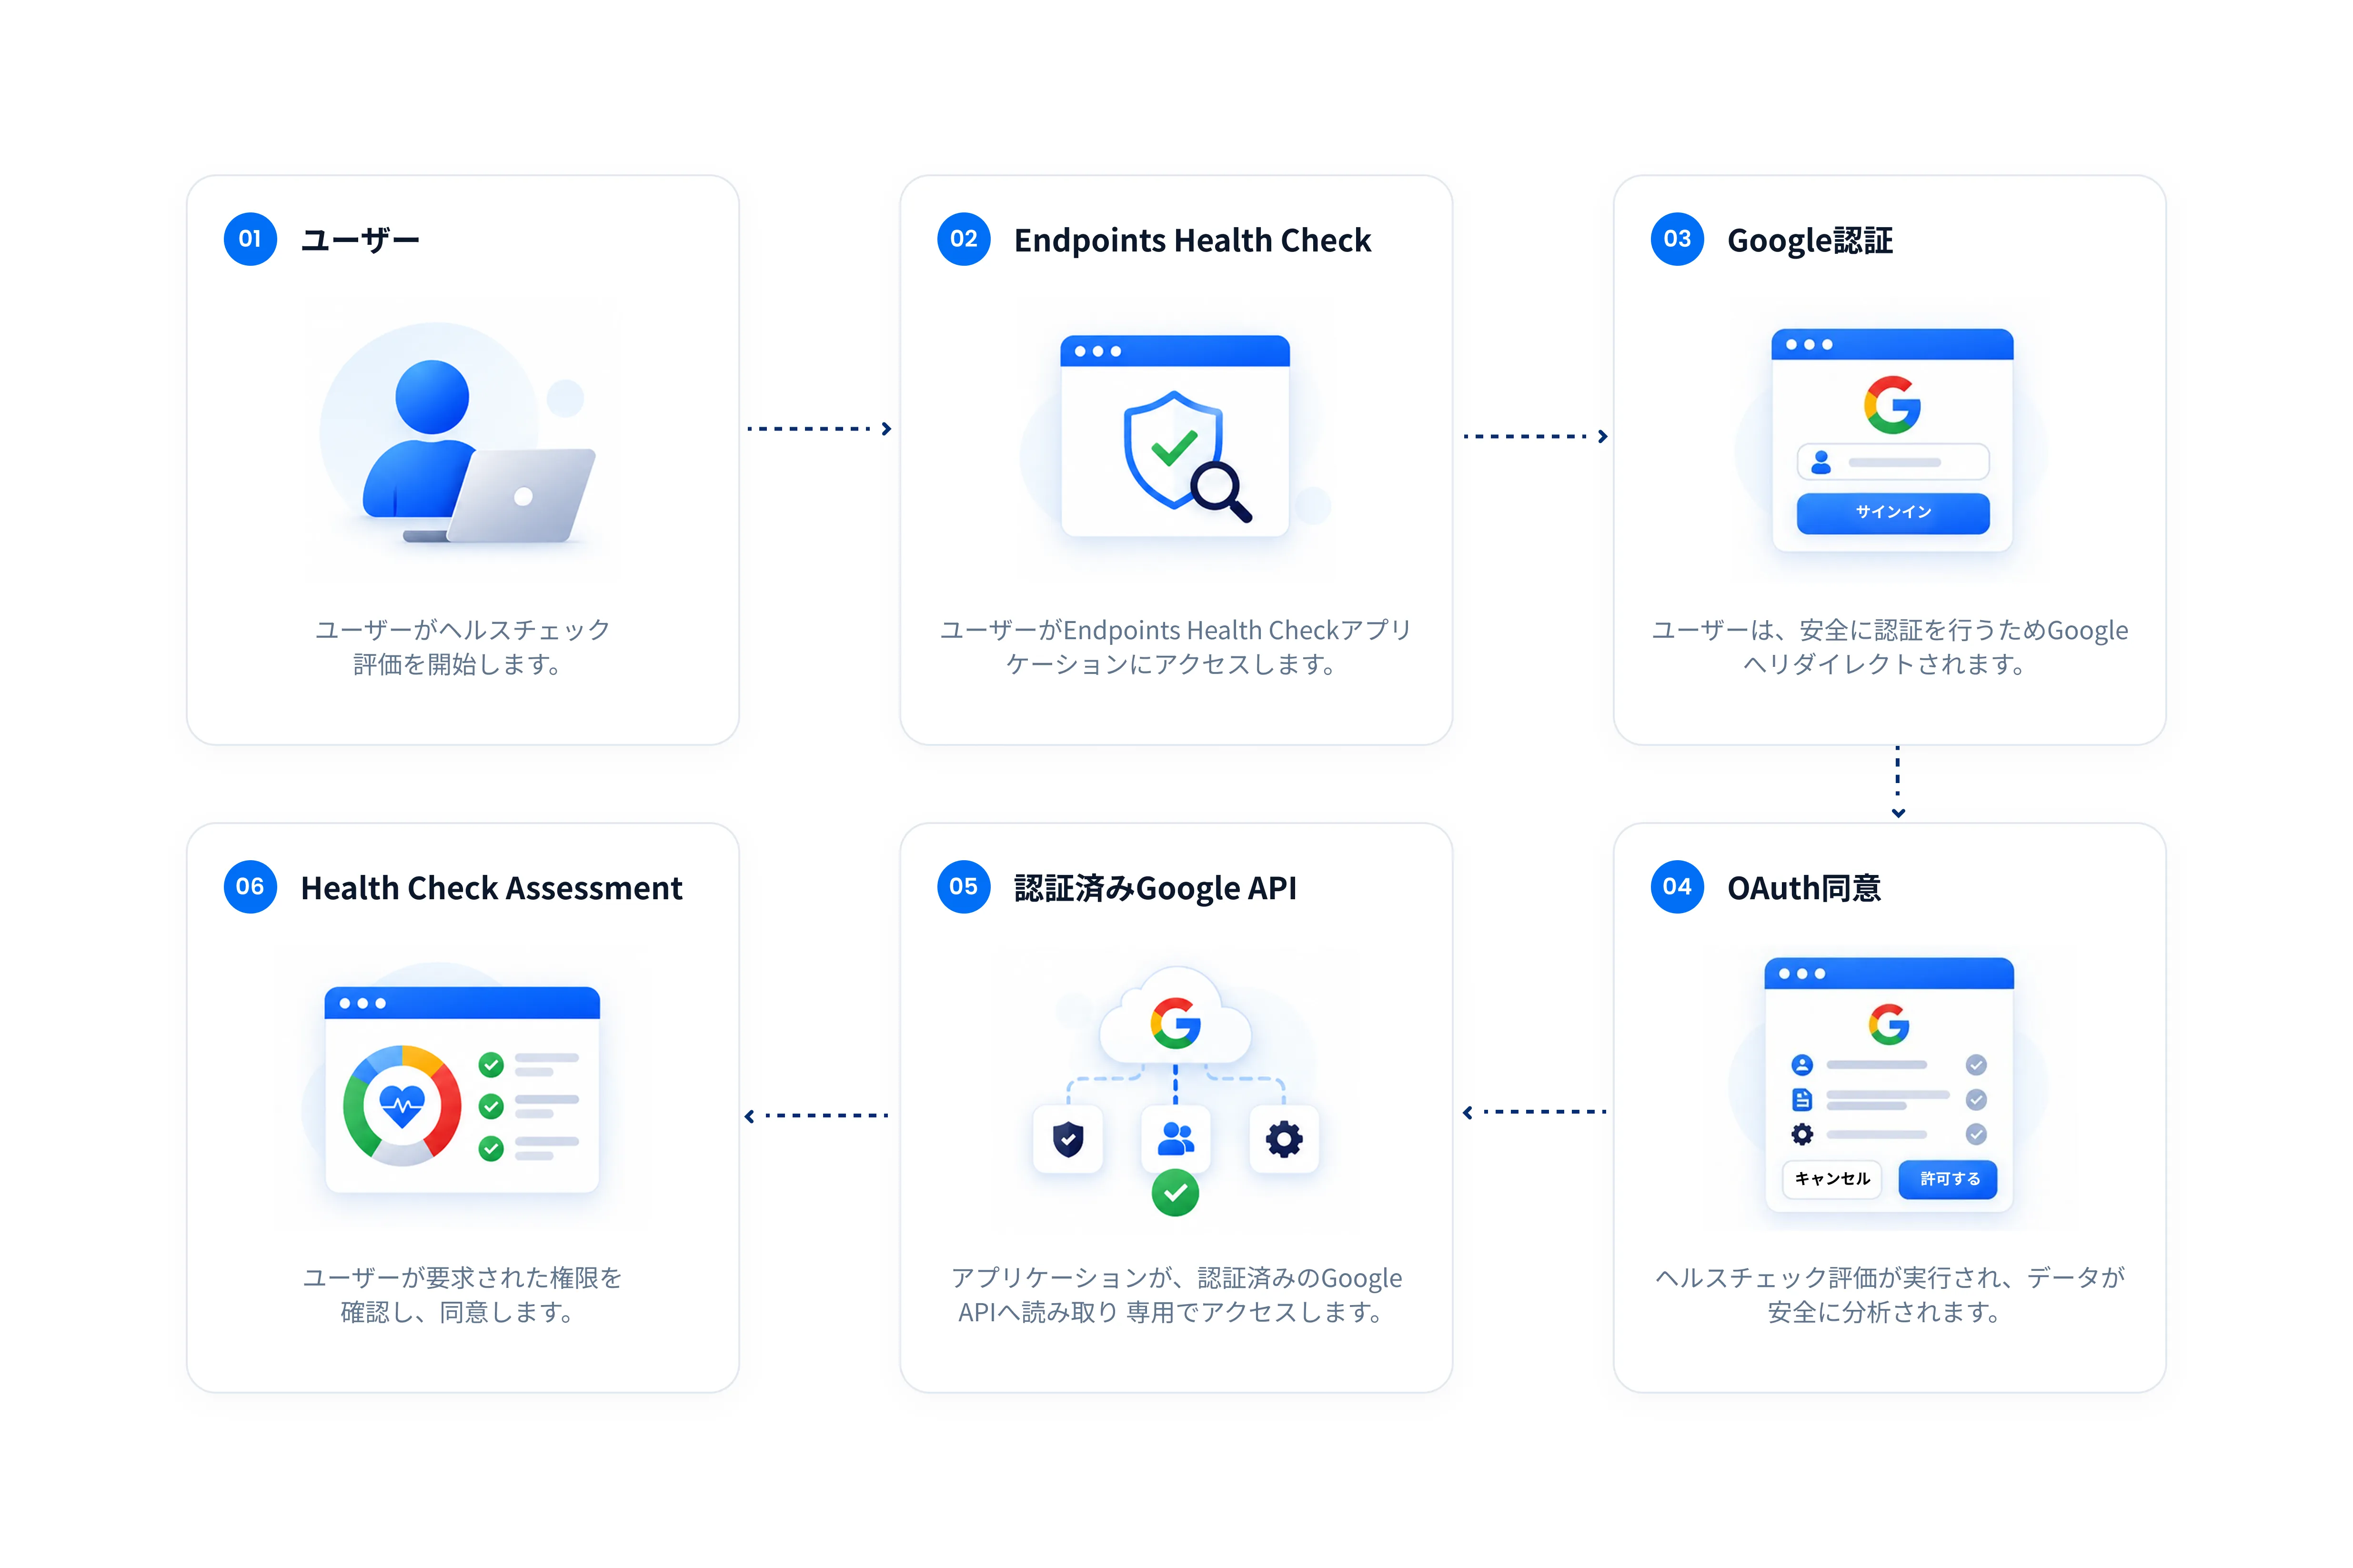
Health Check は Google ベースの認証および認可を使用し、顧客管理者がアプリケーションへアクセスする とともに、顧客の Google Workspace Admin Console から必要な管理構成データを取得できるようにします。 最終設計では、ユーザーの認証と Google API を呼び出すための認可を明確に区別します。
このソリューションでは、プラットフォーム上で異なる目的を持つ 2 つの認証フローを使用します。
| 認証フロー | 目的 | 使用方法 |
|---|---|---|
| アプリケーション サインイン認証 | Endpoints Health Check アプリケーションにアクセスするユーザーを識別します。 | ユーザーは Google アカウントでサインインし、自身の身元を確立して Health Check アプリケーション へアクセスします。 |
| Google API 認可 | アセスメントに必要な Google Workspace、Chrome、ライセンス、ポリシー情報を Health Check が 取得するための権限を付与します。 | 認可された管理者が要求されたスコープに対して OAuth 同意を行います。生成された認可情報は、 Health Check サービスが必要な Google API と通信する際に使用されます。 |
Google API 認可フロー
管理者が Health Check を開始すると、アプリケーションはアセスメント項目に必要な Google API スコープ の認可を要求します。これらの権限により、Health Check は顧客の Google 環境から関連する構成情報 および管理情報を読み取ることができます。
取得した情報は Health Check エンジンによって評価され、組織の構成状態を判定し、Health Check 結果 を生成します。
アプリケーションは現在、次のスコープを要求します。
| OAuth スコープ | Health Check における目的 |
|---|---|
cloud-identity.policies.readonly | 該当するポリシーおよびセキュリティアセスメントに必要な Cloud Identity ポリシーを読み取ります。 |
admin.directory.device.chromeos.readonly | デバイス関連のアセスメントに必要な ChromeOS デバイスメタデータを読み取ります。 |
admin.directory.user.readonly | 該当する組織および構成チェックに必要なユーザー情報を読み取ります。 |
admin.directory.orgunit.readonly | 組織の OU 構造を読み取り、適切な組織単位レベルでポリシーとアセスメント結果を評価できるようにします。 |
admin.directory.rolemanagement.readonly | 該当する管理およびセキュリティチェックに必要な委任管理者ロール情報を読み取ります。 |
admin.reports.audit.readonly | 該当するアクティビティおよびセキュリティアセスメントに必要な Google Workspace 監査情報を読み取ります。 |
chrome.management.reports.readonly | 管理対象の Chrome ブラウザおよびデバイスのレポート情報を読み取ります。 |
chrome.management.policy.readonly | 管理対象の Chrome ブラウザおよび ChromeOS デバイスに適用されたポリシーを読み取り、その構成を評価できるようにします。 |
apps.licensing | ライセンス関連のアセスメントおよび分析に必要な Google Workspace ライセンス情報へのアクセスを提供します。 |
admin.directory.customer.readonly | Google Workspace 環境に関する顧客レベルの情報を読み取ります。 |
cloud-platform | 特定の Health Check 機能で使用される、サポート対象の Google Cloud サービスおよびリソースレベルの操作に必要なアクセスを提供します。 |
アーキテクチャにおける認証の位置付け
最初の認証フローはユーザーが誰であるかを確認し、2 つ目の認可フローは Health Check がアクセスを 許可される Google 環境情報の範囲を決定します。
認可が付与されると、Health Check のバックエンドは認可されたアクセスを使用して、アーキテクチャ図に 示された API と通信します。収集された構成情報は、関連するアセスメント項目およびアプリケーションの 補助機能でのみ使用されます。
顧客環境への読み取り専用アクセス
Endpoints Health Check は認可された管理者アカウントを介して顧客の Google Workspace 環境に接続 しますが、Health Check は環境を変更するのではなく、評価するように設計されています。
この接続により、アプリケーションは Health Check を実行するために必要な構成、ポリシー、デバイス、 組織、セキュリティ、その他の管理情報を取得できます。Health Check はアセスメント処理の一環として、 顧客の Google Admin Console の構成を変更しません。
| アクセス領域 | Endpoints Health Check における利用方法 |
|---|---|
| Google Admin Console | 認可された Google API を介して顧客環境へ接続します。 |
| ポリシーと設定 | 既存の構成を評価のために取得します。アセスメントによって変更されることはありません。 |
| 組織単位 | OU レベルのアセスメントを実行するため、OU 構造と該当する構成を読み取ります。 |
| ユーザーとデバイス | ユーザーまたはデバイスの構成を変更せず、該当する Health Check テストに必要な情報を取得します。 |
| セキュリティおよび監査情報 | 該当するセキュリティチェックを評価するために必要な関連情報を読み取ります。 |
| アセスメント結果 | 取得した情報を使用して構成上のギャップを特定し、検出事項と推奨事項を提供します。 |
権限要件
必要な権限の概要
Endpoints Health Check のすべてのアセスメントを正常に実行するには、ユーザーにツールが評価する 構成、ポリシー、ライセンス、デバイス、および監査情報を取得するための十分な管理アクセス権が必要です。
ほとんどのチェックは、Google Workspace および Chrome 管理 API への認可された読み取りアクセスに 依存します。ただし、Cloud Identity Policy API を使用する一部のチェックでは、Google Workspace Super Admin による認可が必要です。
| 必要な権限 / アクセス | この権限を使用する Health Check | 目的 |
|---|---|---|
Super Admin Cloud Identity Policy Accesscloud-identity.policies.readonly |
| Health Check が Cloud Identity Policy API を通じて、Workspace 全体の DLP ルール、機密データ検出機能、ID および認証セキュリティポリシーを取得できるようにします。このアクセスは Workspace Super Admin によって付与される必要があります。API はスコープが付与されていても、実行時に Super Admin 以外のユーザーを拒否します。利用できない場合、HC-12、HC-13、HC-14 は Chrome コネクタチェックにフォールバックし、HC-23 は「Unknown」を報告します。 HC-07 もこの API を使用して URL ナビゲーションの DLP トリガーを検出します。API 呼び出しに失敗した場合、HC-07 は「Unknown」とせず、Chrome ポリシーシグナルのみを使用します。 |
GCP IAM(組織レベル)Google Cloud — Context-Aware Access Readcloud-platformroles/accesscontextmanager.policyReader |
| Access Context Manager API からアクセスレベルと Workspace アプリの割り当てを取得できるようにします。GCP 組織は Cloud Resource Manager API を通じて解決されます。OAuth 同意に加えて Cloud Console で IAM 付与が必要です。Workspace Super Admin は Organization Administrator ロールを自身に割り当てることでこれを実行できます。付与されていない場合、HC-02 は「Unknown」を報告します。 |
ユーザーディレクトリ読み取りアクセスadmin.directory.user.readonly |
| MFA 状態の評価、非アクティブアカウントの特定、Super Admin の割り当ての解決に必要なユーザー情報を取得します。アクティブで停止されていないユーザーデータは、CEP ライセンスの割り当てを検証し、孤立したライセンスをレポートから除外するためにも使用されます。 |
組織単位読み取りアクセスadmin.directory.orgunit.readonly |
| 組織単位ツリーを取得できるようにし、テナント全体または選択した OU セットを対象として監査を実行できます。また、各ポリシーまたはユーザー結果を正しい OU に対応付けられます。 |
管理者ロール読み取りアクセスadmin.directory.rolemanagement.readonly |
| 最小権限アセスメントのために、管理者ロールとロール割り当てを取得できるようにします。 |
Chrome Policy 読み取りアクセスchrome.management.policy.readonly |
| 各組織単位で Chrome ブラウザおよび ChromeOS のユーザー・デバイスポリシーを解決して評価できるようにします。対象には Safe Browsing、拡張機能、URL フィルタリング、レポート、更新、印刷およびクリップボード制御、DLP コネクタ、登録、デバイス設定、その他の構成が含まれます。 |
ChromeOS デバイス / インベントリ読み取りアクセスadmin.directory.device.chromeos.readonly |
| 登録、OU ごとのデバイス分布、古いデバイスのアセスメントのために ChromeOS デバイスレコードを取得できるようにします。 |
管理対象ブラウザレポートアクセスchrome.management.reports.readonly |
| インベントリおよびバージョン分布のアセスメントのため、Chrome Management API から管理対象ブラウザ数と展開されている Chrome バージョン情報を取得できるようにします。 |
ライセンス情報アクセスapps.licensing |
| CEP ライセンスがアクティブユーザーに割り当てられているかを判定し、該当するライセンス機能を特定します。403 応答は「未契約」として扱われるため、CEP に依存するチェックはアセスメントスコアに影響を与えず「Unknown」を返します。 |
顧客情報読み取りアクセスadmin.directory.customer.readonly |
| テナントの正規顧客 ID とプライマリドメインを取得できるようにします。Licensing API にはこの ID が必要です。権限がない場合、ツールはドメインベースの推定方式にフォールバックし、ライセンス依存チェックが「Unknown」となる可能性があります。 |
監査およびレポート読み取りアクセスadmin.reports.audit.readonly |
| Health Check が Reports API を通じて、関連する Chrome および Workspace の監査アクティビティを取得できるようにします。 |
権限レベルとアセスメント範囲
前述のとおり、Health Check の各項目では、アセスメントに必要な情報を取得するために異なる権限レベル が必要です。サポートされているすべての Health Check 項目を完全に評価するには、Cloud Identity Policy API に依存するチェックに必要なアクセスを含め、必要なすべての権限を付与する必要があります。
Health Check は、顧客から付与された権限でサポート可能なすべてのアセスメントを実行します。必要な 権限が利用できない場合、その権限に依存するチェックのみが影響を受け、その他のチェックは通常どおり 評価を継続できます。
たとえば、一部の Context-Aware Access および DLP 関連チェックでは Cloud Identity Policy API を 使用するため、Google Workspace Super Admin による認可が必要です。顧客がこのレベルのアクセスを 付与しない場合、該当するチェックを完全には評価できません。
必要な権限が付与されない場合の動作
Health Check が特定のチェックに必要な情報を取得するための十分な権限を持たない場合、そのチェック は「Unknown」として報告されます。
これにより、アクセス不足が顧客環境内のセキュリティまたは構成上の問題として誤って解釈されることを 防ぎます。「Unknown」は、Health Check がチェックの状態を判断するために必要な十分な情報を取得 できなかったことを示します。
たとえば、スコープ不足、API の利用不能、Super Admin 以外のアカウントによる認可などの理由で Cloud Identity API にアクセスできない場合、DLP アセスメントは「Unknown」ステータスを返します。
データ暗号化
Endpoints Health Check は、アセスメントのライフサイクル全体を通じて顧客情報を保護するための セキュリティ制御を適用します。
転送中の暗号化
顧客のブラウザ、Endpoints Health Check アプリケーション、Google API、およびサポートサービス間で 送信される情報は、暗号化されたネットワーク接続によって保護されます。
TLS は、認可されたシステム間で情報が転送される際の保護に使用されます。
これにより、転送中の顧客情報が不正に傍受されるリスクを低減します。
保存時の暗号化
保存される Endpoints Health Check データは、保存時の暗号化によって保護されます。
顧客の Google Workspace 環境へのアクセスを認可する OAuth 認証情報は、ストレージへ書き込まれる 前に、アプリケーションによって AES-256-GCM の認証付き暗号化を使用して暗号化されます。これらの 認証情報は使用時にメモリ内でのみ復号されます。保存される各値には一意の nonce が使用され、 認証付き暗号化メカニズムにより、保存された認証情報が検知されることなく改ざんされるのを防ぎます。
生成されたアセスメントレポートおよび実行中のアセスメント結果も、ストレージへ書き込まれる前に同じ AES-256-GCM 暗号化方式でアプリケーションにより暗号化されます。集計スコア、評価、およびチェック ごとの合否ステータスを含む派生メトリクスの投影データは、認可されたレポートクエリをサポートするため に別途保持されます。この投影データには証拠テキストや認証情報は含まれず、アプリケーション層で追加 の暗号化は行われません。
すべてのアプリケーションデータは Google Cloud SQL for PostgreSQL に保存され、Google 管理キーを 使用した AES-256 暗号化によってディスクへ書き込まれる前に自動的に暗号化されます。つまり、認証 情報とアセスメントレポートに適用されるアプリケーションレベルの暗号化は、プラットフォームレベルの 保存時暗号化に加えた追加の保護層となります。暗号化キーは Google Secret Manager に安全に保存 され、アプリケーションコードや構成ファイルには保存されません。
このプラットフォーム外に保存される顧客起点のデータは、アプリケーション内のフィードバックフォームから 任意で送信された情報のみです。送信されたフィードバックは Jira Cloud に記録され、ユーザーが提供した スクリーンショットを任意で含めることができます。
保存データの暗号化は、適切な権限や暗号化制御なしには基盤となるデータに実質的なアクセスができな いようにすることで、保存された情報を保護します。
非開示条件
Endpoints Health Check サービスを通じて収集、処理、送信、保存、または生成されるすべての情報は 機密情報として取り扱い、不正なアクセス、開示、使用、変更、または配布から保護します。
機密情報
診断ツールとして、Endpoints Health Check は認可された Google API を通じてメタデータを収集します。 Endpoints Health Check は収集した情報を次のように分類します。
収集されるメタデータのカテゴリ:
- 組織メタデータ:組織単位(OU)の構造、ドメイン情報、管理者ロールの割り当てなどが含まれます。これらは Google 環境の構成を把握するために使用されます。
- デバイスおよびテレメトリデータ:登録状態、OS バージョン、最終チェックイン、基本的な正常性情報など、サポート対象デバイスのメタデータが含まれます。このデータは、デバイスレベルのセキュリティおよび構成アセスメントを支援します。
- ポリシー構成データ:セーフ ブラウジング、URL 制御、拡張機能、Chrome ポリシー、Cloud Identity に関連する設定が含まれます。これらの構成を評価して、潜在的なポリシーまたはセキュリティ上のギャップを特定します。
- 監査および使用状況情報:認可された Google API を通じて取得可能な、関連する管理者アクティビティ、OAuth アクティビティ、ライセンス割り当て情報が含まれます。これにより、セキュリティ上の観察事項やライセンス利用の改善機会を特定します。
- 管理対象プロファイルデータ:管理対象の Chrome ブラウザプロファイル、およびインストールされているアプリケーションや拡張機能に関連するメタデータ。この情報は、ブラウザの管理、構成、およびセキュリティ体制を評価するために使用されます。
- 管理者識別情報:接続している管理者の氏名やメールアドレスなどの基本情報が含まれます。この情報は、アプリケーション内の認証、セッション管理、およびアクセス制御に使用されます。
目的および許可される使用
Endpoints Health Check が取得する情報は、顧客環境のアセスメントを実行し、セキュリティおよび構成に 関する分析情報を提供する目的のみに使用されます。これには次が含まれます。
- 選択した組織単位(OU)の Health Score を算出すること。
- CEP、Google Workspace、ChromeOS のライセンスを含む、孤立したライセンスまたは十分に利用されていないライセンスを特定すること。
- 特定されたセキュリティおよびポリシー上のギャップについて、裏付けとなる証拠と推奨される是正措置を提供すること。
- 自然言語によるセキュリティクエリのための Ask Gemini AI 機能をサポートすること。
Ask Gemini AI 機能はユーザーが有効または無効にできます。この機能を通じて処理される Workspace メタデータは、管理者のクエリに応答するためだけに使用され、汎用 AI/ML モデルのトレーニングや改善に は使用されません。
アクセス制御
Endpoints Health Check は、顧客情報へのアクセスを制限し、アセスメントデータを保護するための制御を 実装しています。
- 読み取り専用アクセス:Google 環境の情報は、該当する場合、読み取り専用権限を持つ認可済み API を介してアクセスされます。アセスメントによって顧客の構成が変更または削除されることはありません。
- 暗号化:転送中のデータは TLS で保護され、保存されるアプリケーションデータには AES-256-GCM を含む暗号化制御が適用されます。
- エンタープライズインフラストラクチャ:サービスは Google Cloud Platform(GCP)上でホストされ、管理されたクラウドインフラストラクチャとセキュリティ制御を使用します。
顧客の権利
顧客は、自社環境およびアセスメント情報へのアクセスを管理する権利を保持します。
- アクセス権:顧客は、生成およびダウンロード可能なレポートを通じてアセスメント情報を確認できます。
- 消去権:顧客は、組織データおよびアセスメントデータの削除を要求できます。
- アクセス撤回権:顧客は、Google アカウントのセキュリティ設定から、いつでもアプリケーションのアクセスを撤回できます。
顧客データの保護
Endpoints Health Check は、顧客情報を不正アクセス、開示、変更、紛失、または破壊から保護するために 設計された技術的および組織的な安全管理措置を適用します。
セキュリティ対策には次が含まれる場合があります。
- 転送中および保存中のデータの暗号化。
- 認証およびアクセス制御メカニズム。
- 暗号化キーおよび認証情報の安全な管理。
- 関連するセキュリティイベントのログ記録および監視。
- 安全な保存および管理されたデータ転送メカニズム。
- 脆弱性管理およびセキュリティ更新。
- 安全な開発およびデプロイメントプラクティス。
- アクセス権限の定期的なレビュー。
データ共有および開示
Endpoints Health Check は顧客データを販売しません。顧客情報は、サービス提供に必要な場合、または 法的に要求される場合に限り、第三者に開示または処理されます。
- Google Cloud Platform:Endpoints Health Check のインフラストラクチャのホスティングおよび運用に使用されます。
- Gemini API:Ask Gemini AI 機能を使用して自然言語による回答を生成する場合、関連するポリシーまたは Workspace メタデータが処理されることがあります。
- 法的要件:適用法令または権限を有する公的機関からの有効な要請により必要とされる場合、情報が開示されることがあります。
Endpoints Health Check による Google Workspace API から受信した生データまたは派生データの利用 は、Limited Use 要件を含む Google Workspace API User Data and Developer Policy に準拠すること を意図しています。Google Workspace API データを販売したり、基盤モデルまたは汎用 AI/ML モデルの 作成、トレーニング、改善に使用したりすることはありません。
Endpoints Health Check は、Google Admin Console などの外部サービスへのナビゲーションリンクを 提供する場合があります。これらの外部プラットフォームが直接行うデータ処理は、それぞれのプライバシー およびセキュリティ慣行に従います。
セキュリティインシデントおよび不正開示
顧客情報への不正アクセス、開示、紛失、変更、または侵害が疑われる場合、または確認された場合は、 適用されるセキュリティインシデント対応手順に従って処理します。
適用法令または契約上の義務により必要とされる場合、影響を受ける顧客には所定の期限内に通知し、 インシデント、その潜在的な影響、および適用される是正措置に関する関連情報を提供します。
データ保持
Endpoints Health Check は、組織が過去のアセスメントを確認し、時間の経過に伴うセキュリティ改善を 追跡できるよう、顧客の Health Assessment レポートを保持します。
顧客は、アカウントおよび関連するアセスメントデータの削除を要求できます。有効な削除要求を受領した 後、該当する顧客データは 30 日以内に Endpoints Health Check システムから完全に削除されます。
顧客の責任
顧客は、Endpoints Health Check の利用が社内ポリシー、適用法令、および規制要件に準拠することを 確保する責任を負います。
顧客は、認可された Endpoint Health Check 機能で明示的にサポートされ、必要とされる場合を除き、 認証情報、秘密情報、高度に機微な個人情報、またはサービスの意図された範囲外のその他の情報を 意図的に送信してはなりません。
機密保持への取り組み
Endpoints Health Check は、アセスメントのライフサイクル全体を通じて、顧客情報の機密性、完全性、 および安全性を維持するよう設計されています。
顧客情報への不正アクセス、使用、変更、または開示を防止するため、適切な技術的および組織的な 安全管理措置を維持します。